3章 OAuth 認証を行う
本チュートリアルで作成するサンプルコードは Unity Tutorial Sample Download からダウンロードできます。
スマートフォンのアプリケーションではフィーチャーフォンやブラウザのアプリケーションとは違い gadget サーバーによるクライアント認証が存在しないため、クライアントアプリケーション、Game Server、Mobageプラットフォームの3者間でデータをやり取りしながらの認証を行うアーキテクチャを採用しています。アーキテクチャについては Game Server を使用したゲームアーキテクチャをご参考ください。
- クライアントアプリケーション
- Game Server
- Mobageプラットフォーム
の3者間 で行う認証処理を 3-legged 認証 と言い、Mobage では上記のような認証処理を行う為に RESTful API を使用した認証プロセスを提供しています。3-legged 認証処理のフローは下記のようになります。
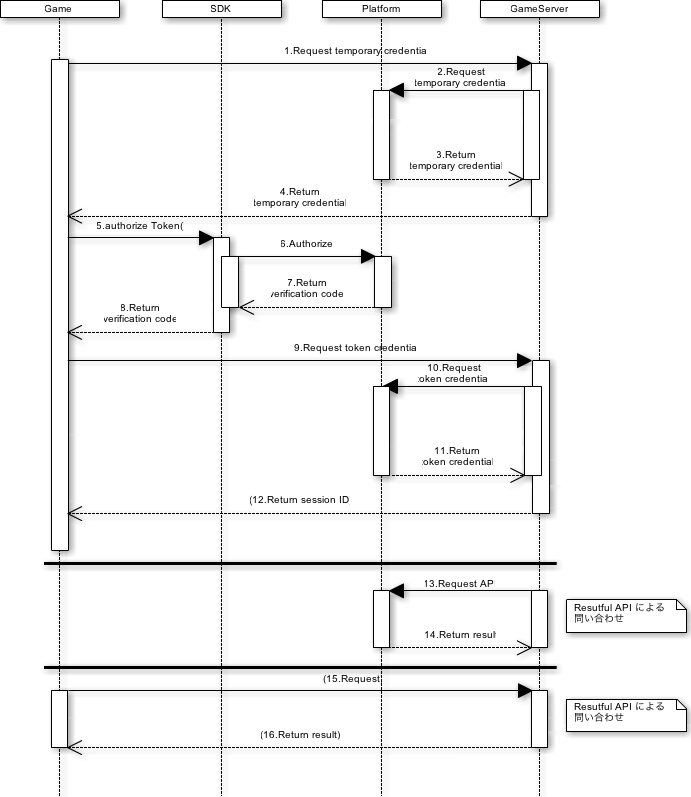
- クライアントから Game Server へ temporary credential の要求をする (1.)
- Game Server から Platform へ temporary credential の要求をしクライアントに返す (2. ~ 4.)
- クライアントで authorizeToken メソッドを呼び出し verifier code を取得する (5. ~ 8.)
- クライアントから Game Server へ token credential の要求をする (9.)
- Game Server から Platform へ token credential の要求をする (10. ~ 12.)
- 以後の通信は取得した Token Credential を使用して Game Server と Mobage プラットフォーム間で行う事が可能となる (13. ~ 16.)
以上が RESTful API を使用した認証プロセスの概要となります。より詳細な情報は RESTful API をご参照ください。
3-legged 認証処理の実装
Game Server では OAuth 処理を行う為に Google の提供している OAuth.php のライブラリを使用しています。
必要な物
3-legged 認証処理を実装するにあたり必要な物をまとめたので参考にしてください。
| 必要な物 | 用途 |
|---|---|
| REST_CONSUMER_KEY | Game Server から Platform に通信する際に使用する |
| REST_CONSUMER_SECRET | Game Server から Platform に通信する際に使用する |
| MOBAGE_APPLICATION_ID | SDK の initialize に使用する |
| ANDROID_SDK_CONSUMER_KEY | SDK の initialize に使用する(Android 用) |
| ANDROID_SDK_CONSUMER_SECRET | SDK の initialize に使用する(Android 用) |
| IOS_SDK_CONSUMER_KEY | SDK の initialize に使用する(iOS 用) |
| IOS_SDK_CONSUMER_SECRET | SDK の initialize に使用する(iOS 用) |
リンクをクリックすると各情報の取得方法を解説したページに遷移します。
1. クライアントから Game Server へ temporary credential の要求をする
クライアントアプリケーションから Game Server に temporary credential 取得リクエストを送信します。
ex) http://GameServer.jp/GameSever/PHP/request_temporary_credential.php
Unity で HTTP のリクエストを送信するにはそれぞれ下記のように実装します。
クリックすると該当処理を行うコードが表示されます...
Unity
public void sendTemporaryCredentialRequest ()
{
	string url = "http://GameServer.jp/GameSever/PHP/request_temporary_credential.php";
	Dictionary<string, string> parameters = new Dictionary<string, string>();

	StartCoroutine(sendAsynchronousRequest(
		url,
		parameters,
		www => {
			// レスポンスを処理
		}));
}

private IEnumerator sendAsynchronousRequest (string url, Dictionary<string, string> parameters, Action<WWW> hander)
{

	// POST データ
	WWWForm form = new WWWForm ();
	if (parameters != null) {
		foreach (var entries in parameters) {
			form.AddField(WWW.EscapeURL(entries.Key), WWW.EscapeURL(entries.Value));
		}
	}

	// cookie を header に追加
	Hashtable headers = setCookie(form);
	byte[] rawData = form.data;
	WWW www = null;

	// 0byte の場合 POST できないので分岐
	if(rawData.Length > 0) {
		www = new WWW(url, rawData, headers);
	} else {
		www = new WWW(url);
	}
	// Wait for download to complete
	yield return www;

	// WWW は Android の cookie を管理してくれないので管理する
	if(www.responseHeaders.ContainsKey("SET-COOKIE")){
		string data = www.responseHeaders["SET-COOKIE"];
		_cookie = data;
	}

	hander(www);
}
2 ~ 4. Game Server から Platform へ temporary credential の要求をしクライアントに返す
クライアントアプリケーションから temporary credential 取得リクエストを受信したら Game Server は Mobage Platform の temporary credential 用の End point へリクエストを行います。
End point
  https://ssl.sb.sp.mbga-platform.jp/social/api/oauth/v2.01/request_temporary_credential
また、Platform からのレスポンスが返ってきたら Game Server は temporary credential をクライアントアプリケーションに返却する必要があります。
Platform へのリクエストとレスポンスは下記のようになります。
HTTPS Request
Platform へリクエストを送る際には
と OAuth.php を利用して Authorization header を作成する必要があります。 Authorization header のサンプルは下記をご参考ください。
POST /social/api/oauth/v2.01/request_temporary_credential
Authorization: OAuth oauth_callback="oob", oauth_consumer_key="31816a6d9beac8c11bc5", oauth_nonce="5eb5e374814f5195e6ce", oauth_signature="bOlgACWRrhRKgEpIWmh4SbfAROg%3D", oauth_signature_method="HMAC-SHA1", oauth_timestamp="1301026868", oauth_version="1.0"
Content-Type: application/json; charset=utf8
クリックすると該当処理を行うコードが表示されます...
Game Server
Game Server から Platform へのリクエストを作成して送信する処理の実装はこのようになります。
// Platform へのリクエストを作成
$endpoint_url = "https://ssl.sb.sp.mbga-platform.jp/social/api/oauth/v2.01/request_temporary_credential";
// Consumer
$consumer = new OAuthConsumer(${REST_CONSUMER_KEY}, ${REST_CONSUMER_SECRET}, NULL);
// Generate Authentication Header
$params = array(
     'oauth_callback' => 'oob',
);
$request = OAuthRequest::from_consumer_and_token($consumer, NULL, 'POST', $endpoint_url, $params);
$request->sign_request(new OAuthSignatureMethod_HMAC_SHA1(), $consumer, NULL);
$auth_header = array($request->to_header(''), 'Content-Length:0', 'Expect:', 'Content-Type:');
// Access to mobage platform server
$curl = curl_init($endpoint_url);
curl_setopt($curl, CURLOPT_POST, true);
curl_setopt($curl, CURLOPT_RETURNTRANSFER, true);
curl_setopt($curl, CURLOPT_FAILONERROR, false);
curl_setopt($curl, CURLOPT_SSL_VERIFYPEER, true);
curl_setopt($curl, CURLOPT_ENCODING , 'gzip');
curl_setopt($curl, CURLOPT_HTTPHEADER, $auth_header);
:
:
HTTPS Response
HTTP/1.1 200 OK
Content-Type: application/x-www-form-urlencoded

oauth_token=temporary_credential%3A0ea3f9f6c404522ecacae0107ca2fda7f2ffa792&oauth_token_secret=izUiUJXiUIcFhhqQ7XqB8GUSy9zEv&oauth_callback_confirmed=true
Platform から
- oauth_token
- oauth_token_secret
- oauth_callback_confirmed
が返ってきますがクライアントアプリケーションでは "oauth_token(temporary_credential)" のみの使用となるので "oauth_token" のみをクライアントアプリケーションに返します。また、"oauth_token", "oauth_token_secret" は token credential の取得リクエスト時に署名として使用するので "tmp_oauth_token", "tmp_oauth_token_secret" としてセッション等に保存してください。
"oauth_token_secret" はセキュリティ担保の為、ネットワークに流さないようにしてください。
クリックすると該当処理を行うコードが表示されます...
Game Server
Platform からのレスポンスをクライアントアプリケーションへ返却する処理の実装はこのようになります。
:
:
// Platform からのレスポンスを取得
$response = curl_exec($curl);
$statusCode = curl_getinfo($curl, CURLINFO_HTTP_CODE);

curl_close($curl);

$decoded_response = OAuthUtil::urldecode_rfc3986($response);
$parsed_parameters = OAuthUtil::parse_parameters($decoded_response);

// レスポンスの header を設定
header('status:' . $statusCode);
header('Content-type: application/json; charset=utf8');

// JSON 形式でクライアントへレスポンス
if ($statusCode == 200) {
     // store temporary credential
     $_SESSION['tmp_oauth_token'] = $parsed_parameters['oauth_token'];
     $_SESSION['tmp_oauth_token_secret'] = $parsed_parameters['oauth_token_secret'];
     $result = array(
          'statusCode' => $statusCode,
          'oauth_token' => $parsed_parameters['oauth_token'],
     );
} else {
     $result = array(
          'statusCode' => $statusCode,
          'error' => $decoded_response,
     );
}
5 ~ 8. クライアントで authorizeToken メソッドを呼び出し verifier code を取得する
temporary credential の取得が完了したら、次はクライアントアプリケーションで temporary credential を引数に Mobage SDK の authorizeToken メソッドを呼び出して verifier code を取得します。この際、クライアントアプリケーションで Mobage SDK の initialize に使用した
Android アプリケーションの場合
iOS アプリケーションの場合
の組み合わせが正しい物でないとエラーとなるのでご注意ください。
Unity での authorizeToken メソッドの呼び出し方は下記のようになります。
temporaryCredential は "temporary_credential:XXXXXXXXXXXXXXXX" のような形式となります。URL エンコードが掛かっていて "temporary_credential%3aXXXXXXXXXXXXXXXX" 等のような形式になっている場合 Mobage SDK の authorizeToken メソッドがエラーとなります。
Unity の場合
MobageAuth.authorizeToken(
	temporaryCredential,
	(string verifier) => {
		// 成功時のコールバック、引数として verifier code が渡される。
		print(verifier);
	},
	(MobageError err) => {
		// authorizeToken 失敗時のコールバック、引数には error の詳細が渡される。
	});
9. クライアントから Game Server へ token credential の要求をする
verifier code の取得が完了したら、クライアントアプリケーションから Game Server に token credential 取得リクエストを送信します。
ex) http://GameServer.jp/GameSever/PHP/request_token_credential.php
Unity で HTTP のリクエストを送信するにはそれぞれ下記のように実装します。
クリックすると該当処理を行うコードが表示されます…
temporary credential 取得時と違い verifier code を POST 又は GET の Game Server に渡す必要があります。
Unity
public void sendTokenCredentialRequest (string verifier)
{
	string url = "http://GameServer.jp/GameSever/PHP/request_token_credential.php";
	Dictionary<string, string> parameters = new Dictionary<string, string>();
	parameters.Add("verifier", verifier);

	StartCoroutine(sendAsynchronousRequest(
		url,
		parameters,
		www => {
			// レスポンスを処理
		}));
}

private IEnumerator sendAsynchronousRequest (string url, Dictionary<string, string> parameters, Action<WWW> hander)
{
	// POST データ
	WWWForm form = new WWWForm ();
	if (parameters != null) {
		foreach (var entries in parameters) {
			form.AddField(WWW.EscapeURL(entries.Key), WWW.EscapeURL(entries.Value));
		}
	}

	// cookie を header に追加
	Hashtable headers = setCookie(form);
	byte[] rawData = form.data;
	WWW www = null;

	// 0byte の場合 POST できないので分岐
	if(rawData.Length > 0) {
		www = new WWW(url, rawData, headers);
	} else {
		www = new WWW(url);
	}

	// Wait for download to complete
	yield return www;

	// WWW は Android の cookie を管理してくれないので管理する
	if(www.responseHeaders.ContainsKey("SET-COOKIE")){
		string data = www.responseHeaders["SET-COOKIE"];
		_cookie = data;
	}
	hander(www);
}
10 ~ 12. Game Server から Platform へ token credential の要求をする
クライアントアプリケーションから token credential 取得リクエストを受信したら Game Server は Mobage Platform の token credential 用の End point へリクエストを行います。
End point
  https://ssl.sb.sp.mbga-platform.jp/social/api/oauth/v2.01/request_token
また、Platform からのレスポンスが返ってきたら Game Server は token credential を取得の可否をクライアントアプリケーションに返却する必要があります。
Platform へのリクエストとレスポンスは下記のようになります。
HTTPS Request
Platform へリクエストを送る際には
- REST_CONSUMER_KEY
- REST_CONSUMER_SECRET
- tmp_oauth_token
- tmp_oauth_token_secret
- verifier code
と OAuth.php を利用して Authorization header を作成する必要があります。 Authorization header のサンプルは下記をご参考ください。
POST /social/api/oauth/v2.01/request_token
Authorization: OAuth
    oauth_consumer_key="31816a6d9beac8c11bc5",
    oauth_nonce="d02b10cd538493ceccce",
    oauth_signature="hWyfjzxovCCmsFP8m8WOYqirjpA%3D",
    oauth_signature_method="HMAC-SHA1",
    oauth_timestamp="1301028084",
    oauth_token="temporary_credential%3Ab4675a6c03a84f0f15987bb56368e4601db85c02",
    oauth_verifier="a69c4ddcac7acd34338d800c953dd5d498771d0b6fe603a076c4706bdbe9b312",
    oauth_version="1.0"
Content-Type: application/json; charset=utf8
クリックすると該当処理を行うコードが表示されます...
Game Server
Game Server から Platform へのリクエストを作成して送信する処理の実装はこのようになります。
// Platform へのリクエストを作成
$endpoint_url = 'https://ssl.sb.sp.mbga-platform.jp/social/api/oauth/v2.01/request_token';

// Get temporary oauth token from session
$tmp_oauth_token = @$_SESSION['tmp_oauth_token'];
$tmp_oauth_token_secret = @$_SESSION['tmp_oauth_token_secret'];

// Consumer
$consumer = new OAuthConsumer(${REST_CONSUMER_KEY}, ${REST_CONSUMER_SECRET}, NULL);

// Token
$token = new OAuthToken($tmp_oauth_token, $tmp_oauth_token_secret);

// Generate Authentication Header (verifier is made by crient SDK)
$params = array(
     'oauth_verifier' => @$_REQUEST['verifier'],
);
$request = OAuthRequest::from_consumer_and_token($consumer, $token, 'POST', $endpoint_url, $params);
$request->sign_request(new OAuthSignatureMethod_HMAC_SHA1(), $consumer, $token);
$auth_header = array($request->to_header(''), 'Content-Length:0', 'Expect:', 'Content-Type:');

// Access to platform server
$curl = curl_init($endpoint_url);
curl_setopt($curl, CURLOPT_POST, true);
curl_setopt($curl, CURLOPT_RETURNTRANSFER, true);
curl_setopt($curl, CURLOPT_FAILONERROR, false);
curl_setopt($curl, CURLOPT_SSL_VERIFYPEER, true);
curl_setopt($curl, CURLOPT_ENCODING , 'gzip');
curl_setopt($curl, CURLOPT_HTTPHEADER, $auth_header);
:
:
HTTPS Response
HTTP/1.1 200 OK
Content-Type: application/x-www-form-urlencoded

oauth_token=sp_client_id%3Aea3295c85a2e6df676da84d509a8fac5&oauth_token_secret=CKWSneu6gocZ0qb2qKsFJmg4FuWN&oauth2_token=eyJ0eXAiOiJKV1QiLCJhbGciOiJSUzI1NiIsImV4cCI6MTMxMjAwMTI0MCwia2V5aWQiOiJ1c2VyIn0.eyJhcHBfa2V5IjoiQ29tcGF0aWJpbGl0eVRlc3QiLCJzZXJ2ZXIiOnRydWUsInVzZXJfaWQiOjE1NDU1LCJnYW1lcnRhZyI6Im1vbnRhcm8iLCJwbGF0Zm9ybSI6IkFuZHJvaWQifQ.W1Mj1TAMg-egHMbopNxq
Platform から
- oauth_token
- oauth_token_secret
- oauth2_token
が返ってきますがクライアントアプリケーションでは使用しないので返却する必要はございません。"oauth_token", "oauth_token_secret" は今後 Game Server から Platform へのリクエスト時に署名として使用するのでセッション等に保存してください。
"oauth_token_secret", "oauth2_token" はセキュリティ担保の為、ネットワークに流さないようにしてください。
Token CreToken Credential (oauth_token, oauth2_token) の管理は、Mobage の UserID 単位で行わず、必ずセッション ID 等のセッション単位で行って下さい。
不適切な事例として、以下の様なものがあります。
- 条件
- Token Credential を UserID 単位でデータベースに格納している。
- Android と iOS で起動時に 3-legged 認証を行い、データベース上の Token Credential を上書きしている。
- 上記条件を満たす場合に、以下の挙動を行った場合
- iOS で一旦ゲームを起動してサスペンド状態にした後に、Android でゲームを起動し、再度 iOS でレジュームしゲームを進めた。
- 発生する不具合
- iOS 側でアイテムを購入したが、iOS のゲームポイントの残高が減らず、Android のモバコインの残高が減少する。
Mobage オープンプラットフォームでは、デバイスの区別は Token Credential に紐付いて行われます。そのため、どちらかのデバイスを使って発行した Token Credential はデバイス間で共有することができません。セッション ID ごとに Token Credential が管理されているのであればこのような心配も無くなりますので、適切な実装をお願いします。
クリックすると該当処理を行うコードが表示されます...
Game Server
Platform からのレスポンスをクライアントアプリケーションへ返却する処理の実装はこのようになります。
:
:
// Platform からのレスポンスを取得
$response = curl_exec($curl);
$statusCode = curl_getinfo($curl, CURLINFO_HTTP_CODE);

curl_close($curl);

$decoded_response = OAuthUtil::urldecode_rfc3986($response);
$parsed_parameters = OAuthUtil::parse_parameters($decoded_response);

// レスポンスの header を設定
header('status:' . $statusCode);
header('Content-type: application/json; charset=utf8');

// JSON 形式でクライアントへレスポンス
if ($statusCode == 200) {
     // store token credential
     $_SESSION['oauth2_token'] = $parsed_parameters['oauth2_token'];
     $_SESSION['oauth_token'] = $parsed_parameters['oauth_token'];
     $_SESSION['oauth_token_secret'] = $parsed_parameters['oauth_token_secret'];
     $result = array(
          'statusCode' => $statusCode,
     );
} else {
     $result = array(
          'statusCode' => $statusCode,
          'error' => $decoded_response,
     );
}

echo json_encode($result);
その他実装上の注意点
上記意外に実装を行う際の注意点は下記のようになります。
Platform から 401 エラーが返却された場合
取得した Token Credential の有効期限は発行後24時間です。Token Credential の有効期限が切れた場合は Platform からの応答が status code 401 となります。Platform から status code 401 が返ってきた場合は もう一度始めから 3-legged 認証処理を行って Token Credenatial を取得する ように実装をお願い致します。
参考情報
更新履歴
- 2014/02/18
- 初版作成